// MLC Secrets v1.9.2
Secrets für Programme, nicht für Chatverläufe
// Galerie
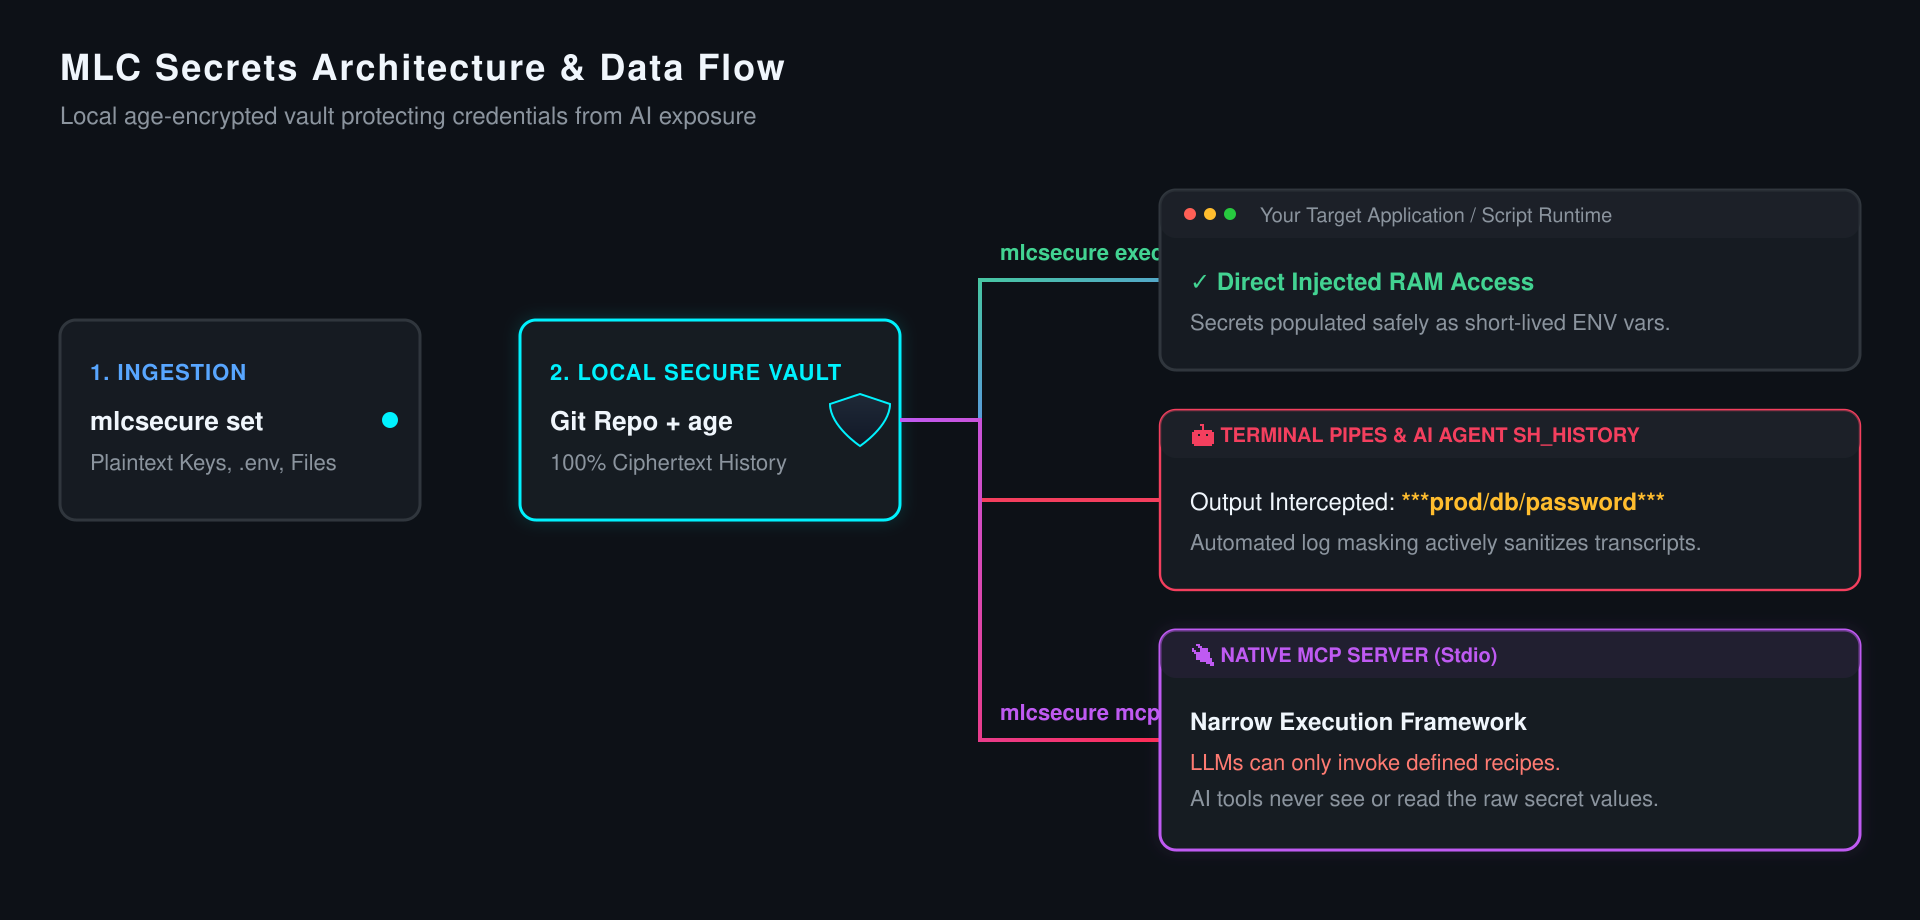
// Vorteile
Was MLC Secrets auszeichnet.
Werte und ganze Dateien werden mit age verschlüsselt; der Store enthält nur Chiffretext.
Jede Änderung ist ein Git-Commit, den du zurücknehmen kannst; ein Push auf NAS oder Git-Server ist zugleich ein Backup aus Chiffretext.
Taucht ein Wert in einer Pipe oder einem Log auf — roh, als Base64, Hex oder URL-kodiert —, steht dort ***prod/db/password***.
Agenten arbeiten nur mit Namen; ein schmaler MCP-Server führt die Befehle aus, die du als Rezepte festgelegt hast — sonst nichts.
exec-only-Gruppen sind nutzbar, aber nie sichtbar; on-demand-Secrets brauchen eine befristete Freigabe, bestätigt im Terminal.
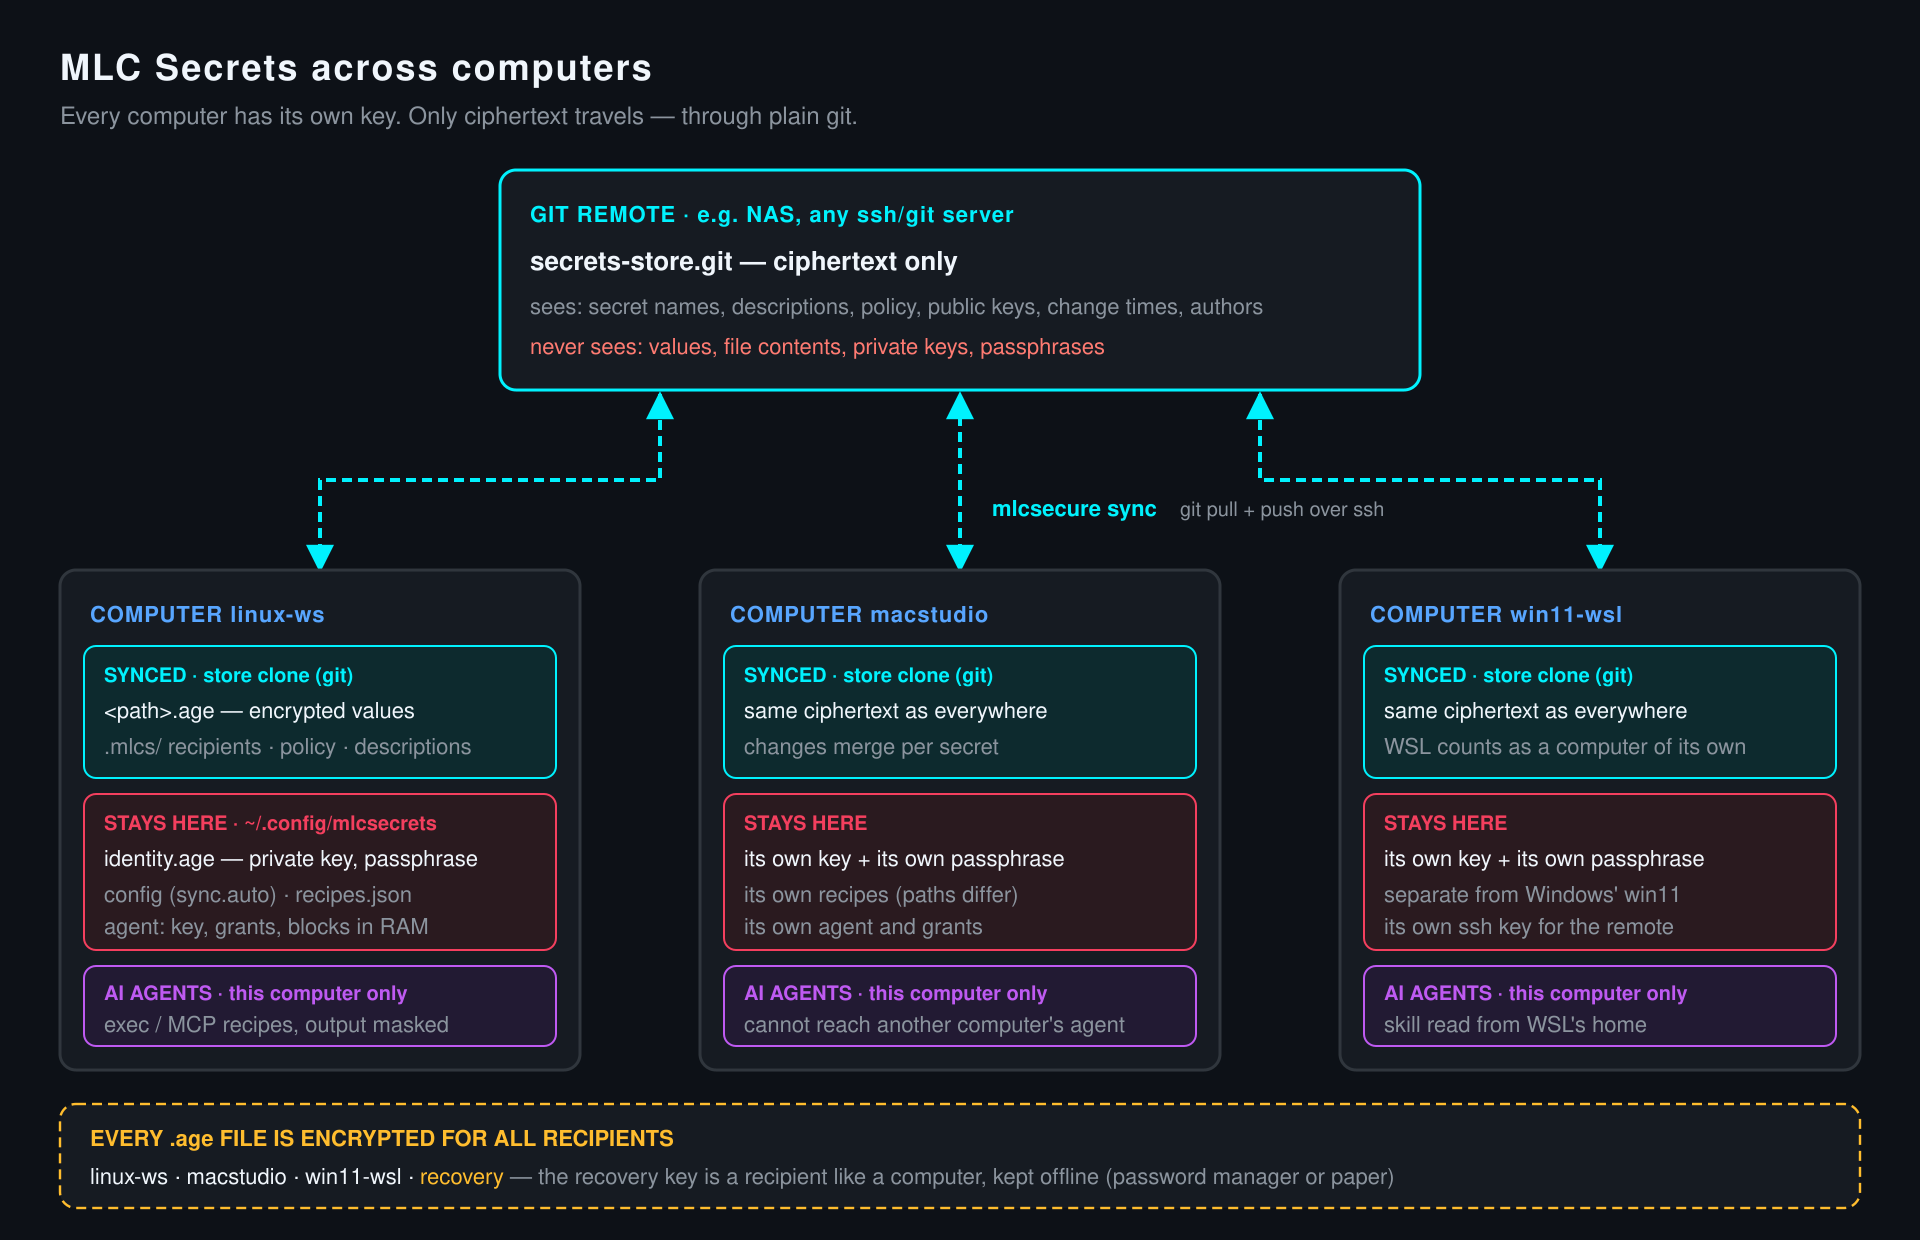
Jeder Rechner hat seinen eigenen Schlüssel und seine eigene Passphrase; private Schlüssel verlassen nie ihre Maschine.
Zertifikate, kubeconfigs, SSH-Schlüssel und .env-Dateien erreichen Programme als kurzlebige private Dateien — oder direkt den ssh-agent.
Ein einzelnes Programm auf Basis von Git und age — kein Server, keine Cloud, kein Abo.
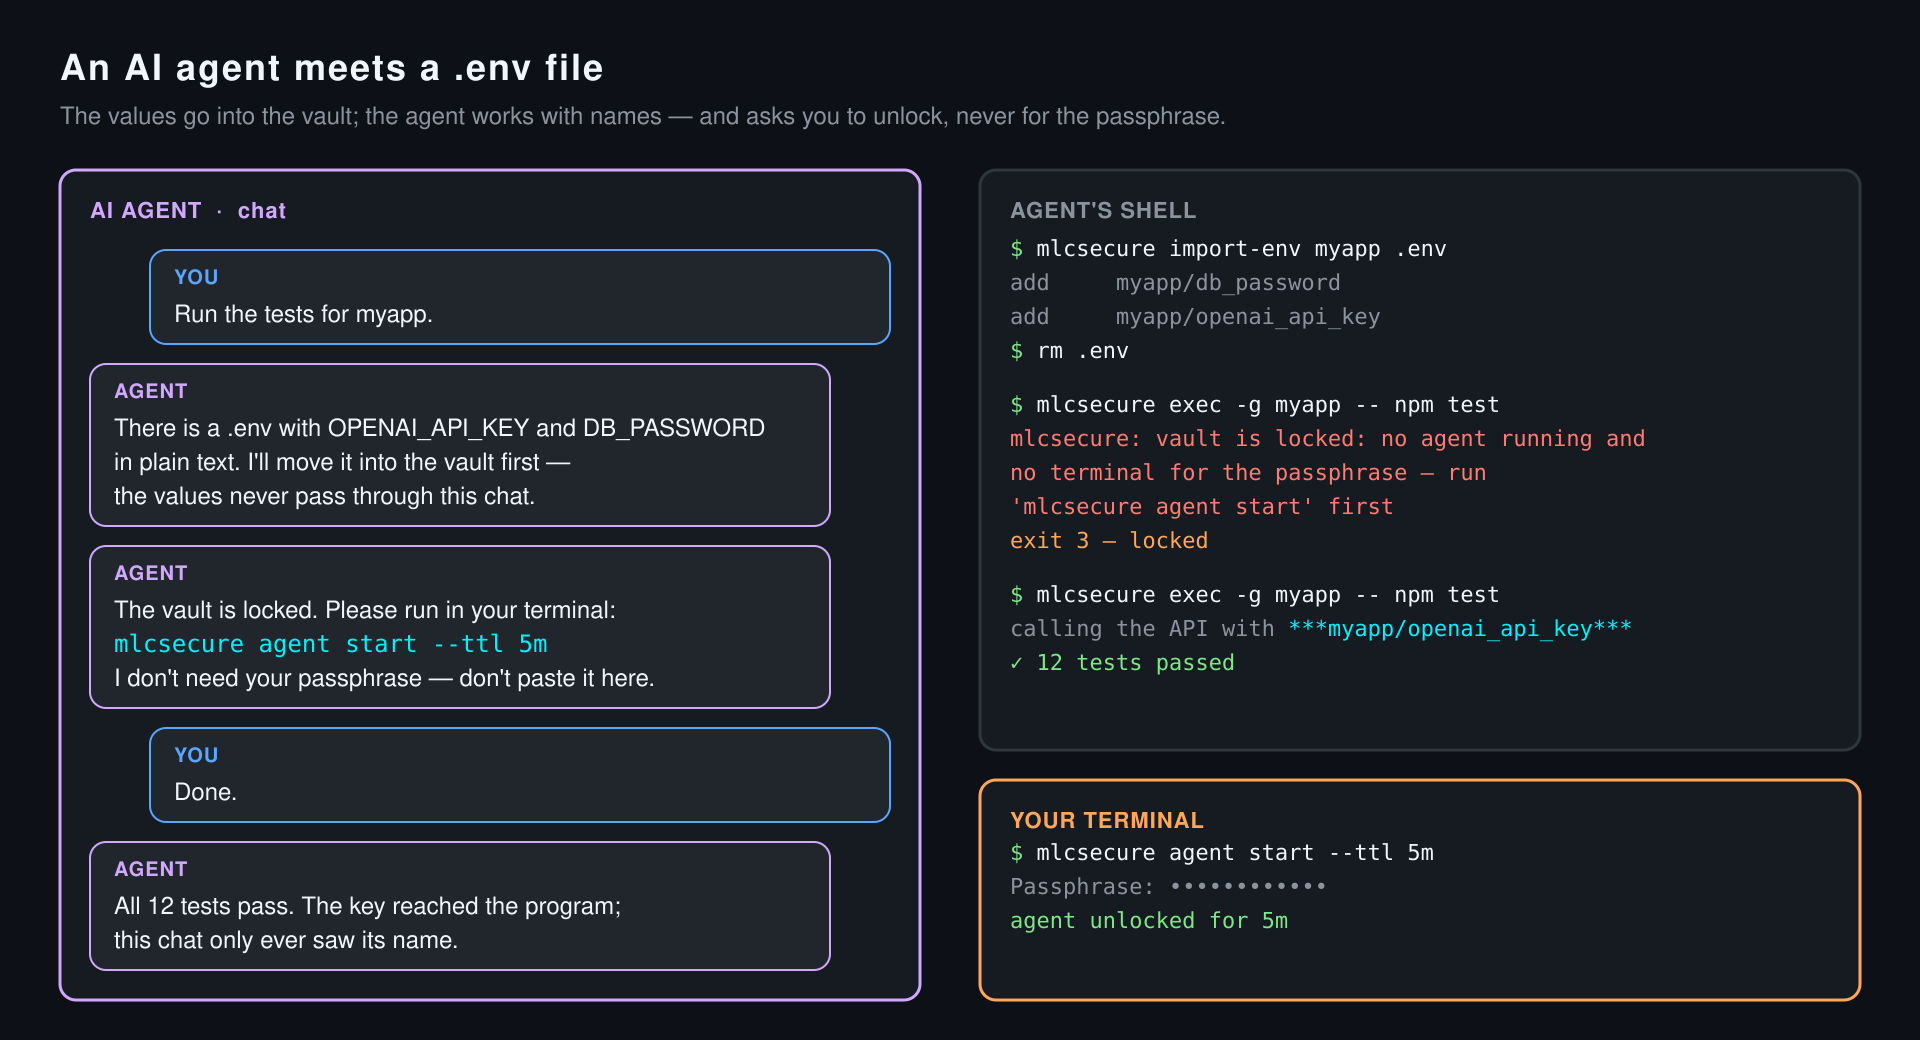
// Ein KI-Agent trifft auf eine .env-Datei
Ein KI-Agent trifft auf eine .env-Datei
Mit dem Skill verschiebt ein Coding-Agent .env-Dateien im Klartext in den Tresor, arbeitet mit den Namen und lässt deine Tests über mlcsecure exec laufen. Ist der Tresor gesperrt, bittet er dich ums Entsperren — nie um die Passphrase.
- Gesperrt heißt Exit-Code 3 und ein klarer Hinweis, den der Agent weitergibt
- Du entsperrst für ein paar Minuten: mlcsecure agent start --ttl 5m
- Gibt das Programm den Key aus, zeigt der Verlauf ***myapp/openai_api_key***
// Programme bekommen Secrets, Chatverläufe nicht
Programme bekommen Secrets, Chatverläufe nicht
mlcsecure exec gibt Secrets als Umgebungsvariablen oder temporäre Dateien an einen Befehl. Skripte, Shell-History und Agenten-Verläufe enthalten nur Namen wie prod/db/password.
- mlcsecure exec -g myapp -- ./deploy.sh statt source .env
- Du im Terminal siehst alles; Pipes und Logs sehen ***pfad***
- KI-Werkzeuge ohne Shell führen deine Rezepte über MCP aus
// Mehrere Rechner, ganz normales Git
Mehrere Rechner, ganz normales Git
Der Store ist ein Git-Repository aus Chiffretext. Push ihn auf ein NAS oder jeden ssh-Server: Der Remote sieht Namen und Änderungszeiten, nie Werte. Ein neuer Rechner kommt dazu, indem er seinen öffentlichen Schlüssel übergibt.
- Eigener Schlüssel und eigene Passphrase je Rechner — WSL zählt als eigener
- Offline-Wiederherstellungsschlüssel für den Ernstfall
- Automatischer Sync nach jeder Änderung, wenn du willst
API-Keys in .env-Dateien neben dem Code, Tokens in der Shell-History, eine
kubeconfig im Download-Ordner — jede Kopie liegt im Klartext, ohne Historie,
und ist nur ein git add . vom Repository entfernt. Mit KI-Coding-Agenten
wird es schlimmer: Was ein Agent liest, ausgibt oder gesagt bekommt, steht
danach in einem Verlauf, der gespeichert, synchronisiert und manchmal geteilt
wird.
MLC Secrets hält den Klartext aus all dem heraus. Dein Projekt, deine
Skripte und dein Agent sehen nur einen Namen — prod/db/password. Der Wert
liegt verschlüsselt in einem lokalen Git-Repository und erreicht nur das
Programm, das ihn braucht.
Bevor ein Scanner etwas finden kann
Secret-Scanner wie GitHub Push Protection, gitleaks oder trufflehog sind ein gutes Sicherheitsnetz. Nur melden sie einen Key erst, wenn er schon in einer Datei, einem Commit oder einem Push steckt. Dann liegt er womöglich längst in der Historie, in einem Fork, einem CI-Log oder einem Backup — und sicher ist nur noch: widerrufen und neu ausstellen. Einen Chatverlauf liest kein Scanner.
MLC Secrets setzt einen Schritt früher an: Der Klartext muss gar nicht erst ins Projekt. Deine Scanner kannst du behalten — sie haben dann einfach nichts mehr zu melden.
Was sich im Alltag ändert
| Vorher | Mit MLC Secrets |
|---|---|
source .env && ./deploy.sh |
mlcsecure exec -g myapp -- ./deploy.sh |
PGPASSWORD=$(cat ~/.pgpass_prod) psql … |
mlcsecure exec -e PGPASSWORD=prod/db/password -- psql … |
ssh -i ~/.ssh/deploy_key server |
mlcsecure ssh-add ssh/deploy_key --for 10m, danach ssh server |
ein Scanner meldet sk-… nach dem Push |
im Repository steht nur myapp/openai_api_key |
Ein bestehendes Projekt ziehst du mit einem Befehl je Datei um:
mlcsecure import-env myapp .env macht aus jedem KEY=VALUE ein
gespeichertes Secret, alles in einem Commit.
Historie und Backup gleich mit dabei
Der Store ist ein ganz normales Git-Repository. Jede Änderung ist ein Commit
— ein versehentlich überschriebener oder letzten Monat gelöschter Wert ist
ein mlcsecure rollback entfernt. Hängst du einen Remote dran — NAS,
beliebiger ssh-Server, ein Bare-Repository auf einer zweiten Platte —, ist
jedes mlcsecure sync zugleich ein Backup außer Haus. Weil im Repository
nur Chiffretext liegt, darf es überall liegen, wo Git hinkommt; derselbe
Remote hält auch mehrere Rechner auf Stand.
Eine .env-Datei hat beides nicht: keine Historie, und jedes Backup davon
ist eine weitere Klartextkopie.
Wo es hingehört
- Neben einer
.env-Datei ist MLC Secrets der Schritt von „von Git ignoriert“ zu „gar nicht erst da“. - Gegenüber
op runvon 1Password erledigt es eine ähnliche Aufgabe lokal: ohne Konto, ohne Cloud, dafür mit Regeln je Gruppe und Rezepten für KI-Werkzeuge. - Gegenüber sops bleiben die Secrets außerhalb des Projekts, statt verschlüsselt darin zu liegen.
- Gegenüber pass oder gopass kommen maskierte Ausgabe, ein Agent, der sich nach einer festen Zeit selbst sperrt, und ein MCP-Server dazu, der nie einen Wert herausgibt.
Bewusst klein gehalten: ein einzelnes Programm auf Basis von Git und age, für Linux, macOS und Windows.
Verfügbarkeit und Handbuch
MLC Secrets ist unter Linux, macOS und Windows im täglichen Einsatz, aber noch nicht öffentlich verfügbar; eine Veröffentlichung ist geplant. Das Handbuch gibt es schon jetzt.
Aktuelle Version: 1.9.2 vom 17. November 2026. Der Befehl, den du tippst,
heißt mlcsecure.
Das vollständige Handbuch — tägliche Arbeit, mehrere Rechner, KI-Agenten und das Sicherheitsmodell — als PDF, digital signiert von der H&M Software-Netzwerktechnik GmbH (Echtheit prüfen):
Autor
MLC Secrets wird von Michael Lechner entworfen und entwickelt.